
Claude Code 授权机制致凭据外泄,GitHub 检出 2539 个真实密钥
安全公司 Apiiro 发现,超 10 万份 Claude Code 本地设置文件被上传至公开仓库,约 1100 份含机密数据,共在 1994 个代码库中识别出 2539 个真实凭据,涉及 63 个组织。问题源于“不再询问”授权规则被写入本地配置文件。
AI 编程智能体在提升开发效率的同时,也带来了新的安全暴露面。据科技媒体 Ars Technica 报道,安全公司 Apiiro 的研究人员发现,Claude Code 会将开发者的部分敏感凭据意外带入公开的 GitHub 仓库,受影响范围已超出个别案例。
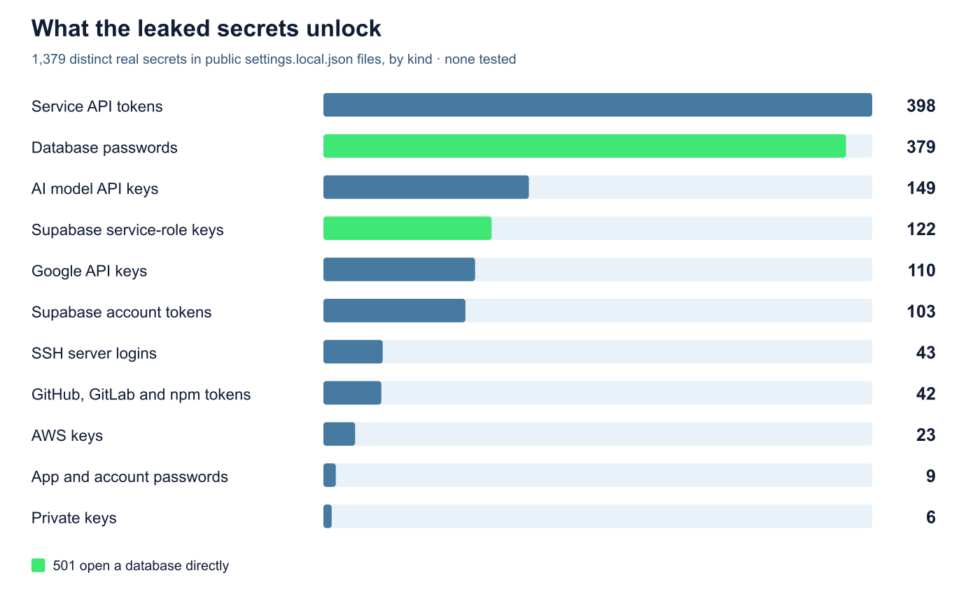
具体来看,研究人员在公共仓库中定位到超过 10 万份 Claude Code 本地设置文件,其中约 1100 份包含数据库密码、API Token、私钥或 root 登录信息等机密内容。综合 Git 历史记录、共享设置文件以及智能体聊天记录进行比对后,共在 1994 个代码库中确认了 2539 个真实凭据。
泄露主体覆盖 63 个组织,既包括学生团队和初创企业,也涉及软件代理商与成熟供应商。泄露内容涵盖 Azure 数据库密码、Square 生产令牌、SSH root 登录信息,甚至包括医疗记录数据库的拥有者密码。
研究还揭示了泄露率与文件特征之间的关联:每十个体积超过 8 KB 的文件中就有一个包含真正的秘密,而在小于 500 字节的文件中,这一比例不到五百分之一;开发者点击“不再询问”的时间越晚,文件累积的秘密就越多。问题的根源在于 Claude Code 处理“自动执行命令”授权的方式——当用户面对是否允许某条 Shell 命令运行的询问并选择“是,且不再询问”时,该授权规则会被写入本地的 .claude/settings.local.json 文件。目前官方正在修复这一问题。