
苹果收紧Mac权限机制,AI智能体应用面临更严数据访问限制
苹果在macOS 27.3 Beta 2中改革完全磁盘访问及设备控制权限机制,拆分原有设置并引入逐次授权,防范AI智能体过度获取数据。古尔曼称此举提前两年为自家AI智能体铺路。
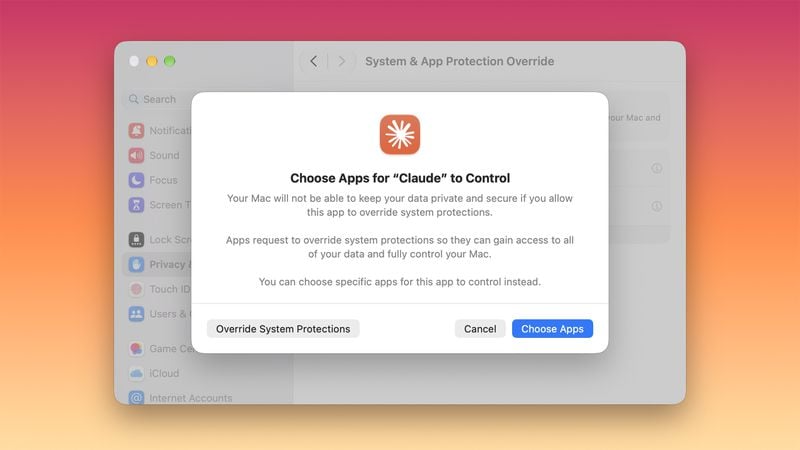
苹果于11月16日发布公告,宣布从当天推出的macOS 27.3 Beta 2开发者预览版起,对Mac的“完全磁盘访问”与“设备控制与数据访问”权限机制进行改革,核心目标是限制AI智能体类应用对用户数据的过度读取和对系统的操控能力。苹果方面提示,应用一旦获得完全磁盘访问权限,便可能触及文件、邮件、消息及浏览记录等敏感内容,由此带来隐私与安全隐患。
权限结构上,原有的“设备控制与数据访问”被拆分为“系统与应用保护覆盖”和“辅助功能”两项,用户可借此更清晰地了解AI助手、自动化工具究竟能读取哪些文件、控制哪些程序,并可将授权方式设为“每次询问”。苹果同时鼓励用户放弃开放整个磁盘,转而只授予完成特定任务所需的单个应用或文件夹权限,或设置为应用每次需要时再请求,以避免一次授权后形成长期无限制访问。
在跨应用控制场景中,当某应用通过“系统与应用保护覆盖”操控另一应用时,菜单栏会出现透明度指示器,向用户提示当前存在跨应用控制行为。对开发者而言,苹果要求其调整应用引导流程,确保应用在仅获得有限文件夹或应用权限时仍可正常运行;磁盘备份或辅助技术类应用可申请特殊授权,以在新安装时维持原有体验。用户在macOS 27.3之前已授予的权限暂时继续有效。
彭博社记者马克·古尔曼在X平台对此发表看法,称苹果此举是在提前两年为自家AI智能体铺路。这一时间判断意味着,苹果在开放第三方AI智能体接入Mac生态之前,已着手构建权限约束框架。
从行业视角看,新机制将改变AI智能体类应用在Mac上的权限获取路径,开发者需适配更细粒度的授权模式,而用户对跨应用自动化行为的可见性也相应提升。