
Claroc披露Grok Build分享链接漏洞:SpaceXSI内部资料与数千用户数据暴露
摘要
网络安全公司Claroc发现SpaceXSI旗下AI编程工具Grok Build存在分享链接漏洞,数千名用户敏感数据泄露,SpaceXSI自身内部资料亦受影响,涉及594个重点客户销售区域分布图、8份X平台广告提案等,仅一个应用设置密码。
网络安全公司Claroc近日披露,SpaceXSI旗下的AI编程工具Grok Build存在安全漏洞,导致数千名用户的敏感数据暴露,SpaceXSI自身的内部资料同样未能幸免。Claroc已将相关情况告知外媒Ars Technica。
据Claroc介绍,Grok生成的应用分享链接可通过部分DNS服务被公开检索。受影响方包括一家医院集团、一家消防部门以及SpaceXSI的员工。研究人员将这类页面命名为“GhostShares”,原因在于即便没有收到分享链接,外部人员也能自行找到并访问。Claroc在博客中表示,开发Grok的公司竟让任何拿到链接的人都能查看自己的内部资料。
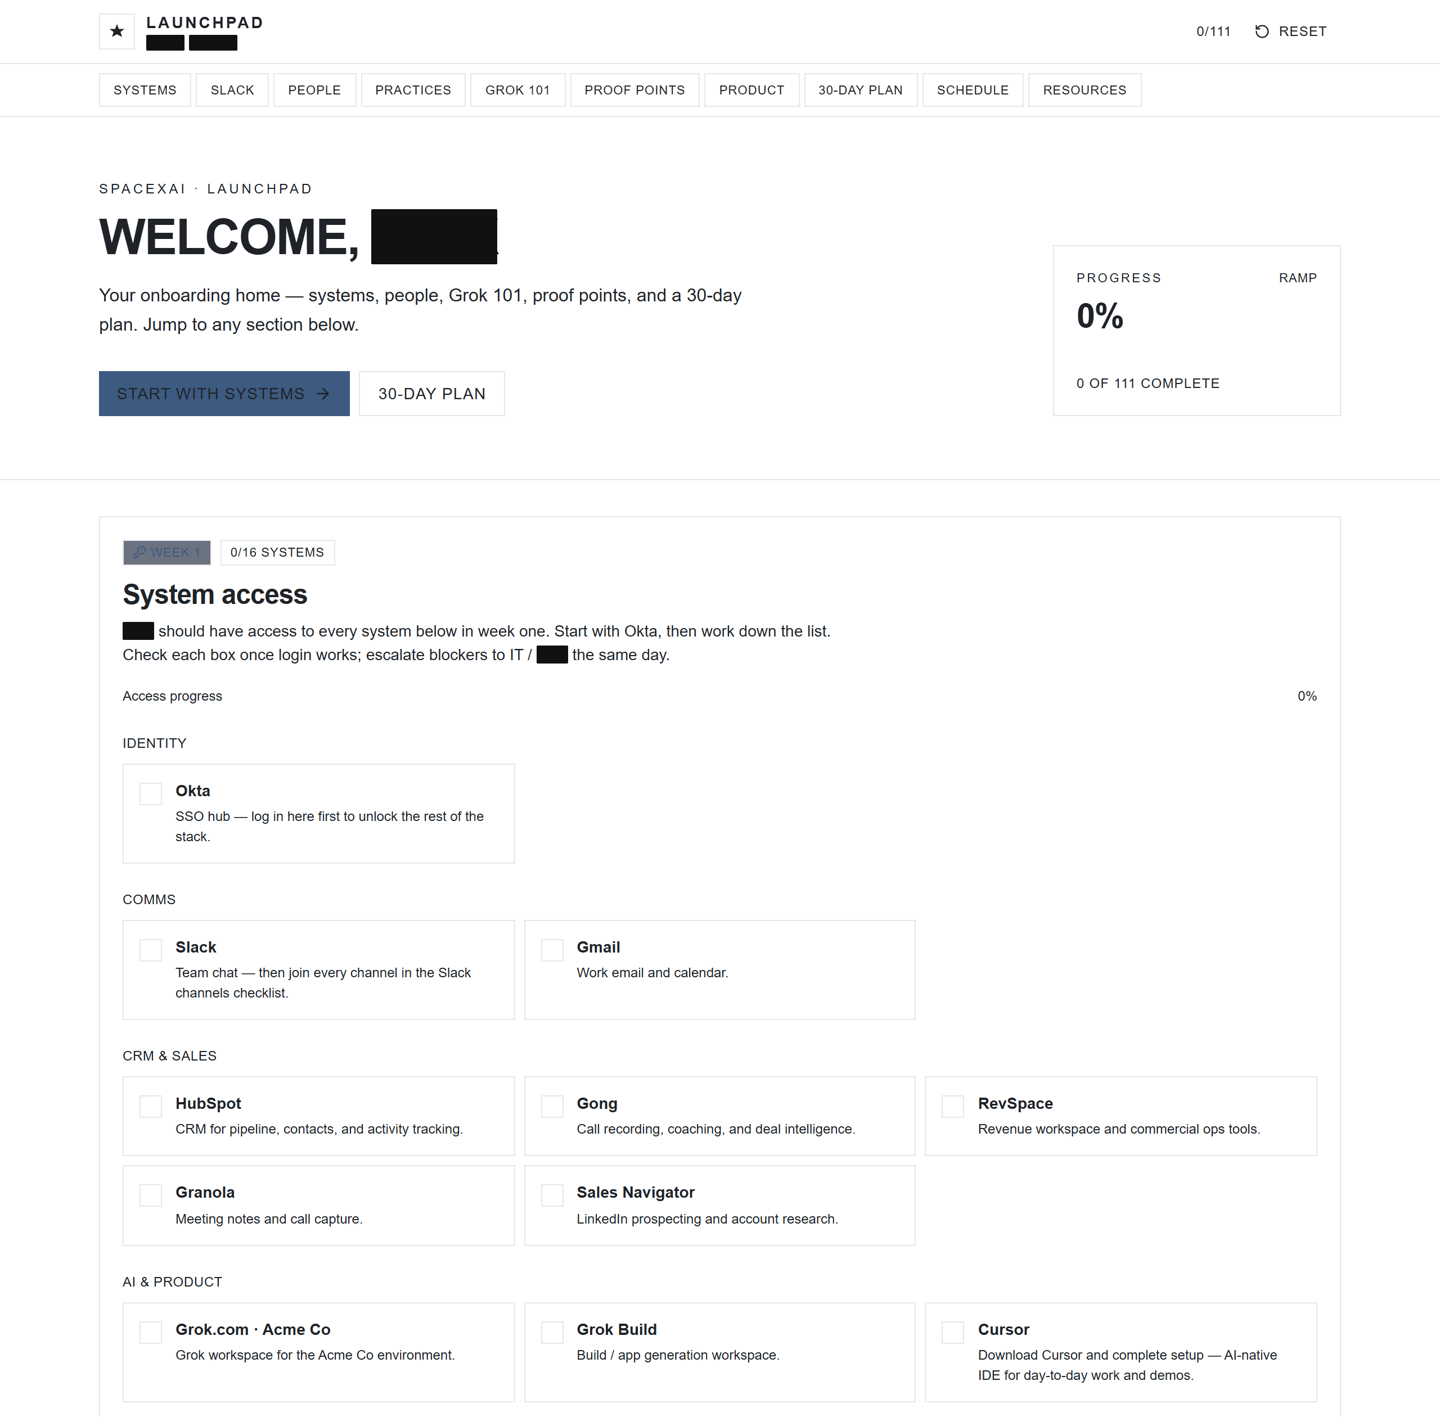
SpaceXSI泄露的内部资料涵盖新员工入职计划、涉及594个重点客户的销售区域分布图、8份X平台广告提案、4个仍在使用的广告客户账户管理看板,以及两份X品牌安全操作手册。上述应用中仅有一个设置了密码。此外,6家《财富》世界500强企业和26家员工超过1000人的企业也受到波及。Claroc估计,约2%的应用包含足以被评为高危或严重级别的敏感信息。
漏洞根源在于Grok Build生成分享链接的方式。Grok使用4个随机单词生成链接标识,随机性最高达到38比特,但与谷歌Gemini不同,Grok在链接标识的处理上存在可被外部检索的缺陷,最终使本应受限的分享页面进入公开可查范围。
本文由新大陆基于公开信息编辑整理
信息来源:IT之家 IT之家原文 ↗